วิวัฒนาการความมั่นคงปลอดภัยไซเบอร์: จาก Trusted Network สู่ยุคดิจิทัลที่ขับเคลื่อนด้วย AI
วิวัฒนาการของความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ไม่ได้เป็นเพียงการพัฒนาเครื่องมือป้องกันการโจมตีให้มีประสิทธิภาพมากขึ้นเท่านั้น แต่ยังสะท้อนถึงการเปลี่ยนแปลงแนวคิดในการออกแบบระบบไอที จากการเชื่อถือเครือข่ายภายในองค์กร ไปสู่การตรวจสอบและควบคุมการเข้าถึงอย่างต่อเนื่อง ตลอดจนการใช้ AI เพื่อเพิ่มประสิทธิภาพในการรักษาความปลอดภัยและการดำเนินงานขององค์กร
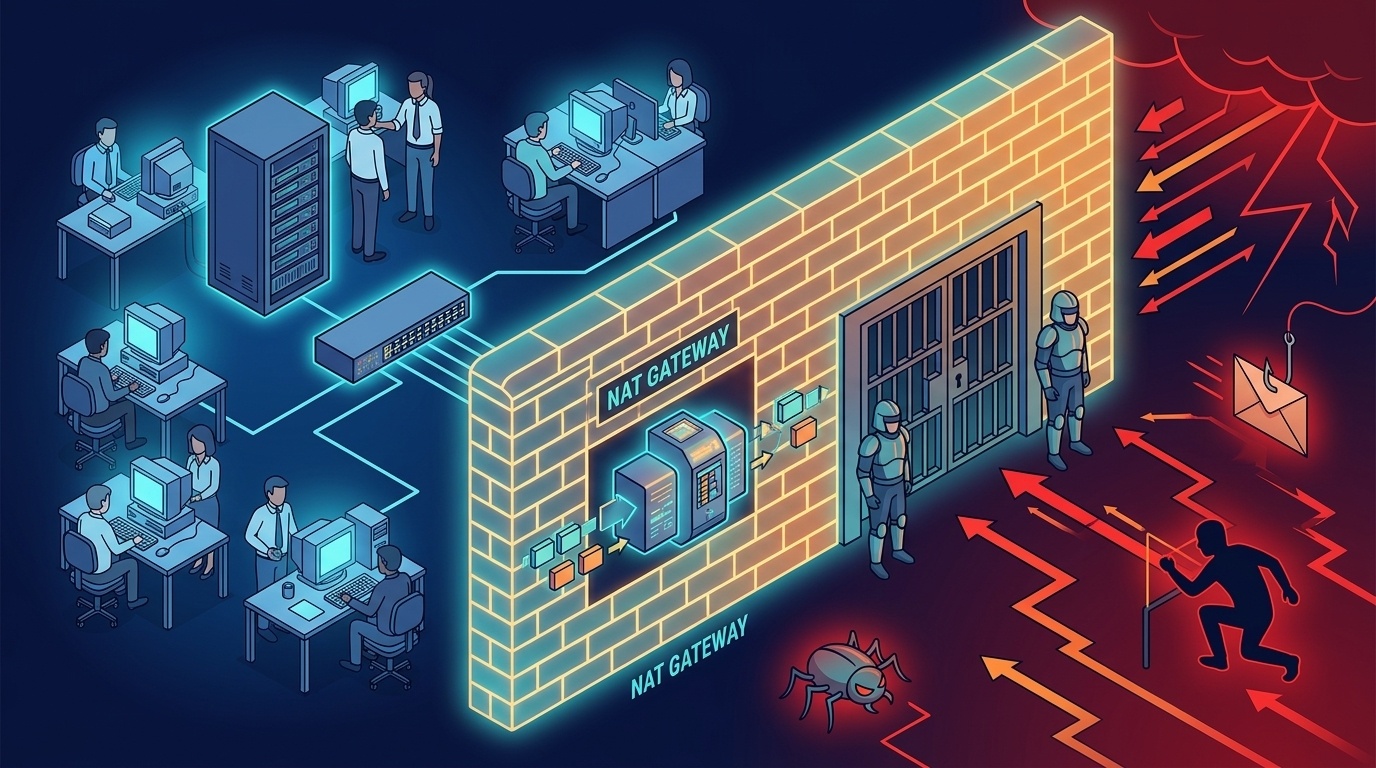
- ยุคแรกเชื่อเครือข่ายภายใน → Perimeter Security: Firewall, Endpoint Protection, NAT — แต่คนภายใน มัลแวร์ และบัญชีที่ถูกขโมยยังทะลุกำแพงได้
- IDS/IPS, UTM และ Centralized Management เพิ่มการตรวจจับ แต่แพลตฟอร์มเดียวที่รวมทุกอย่างอาจเป็นจุดอ่อนเดียวที่กระทบทุกกลไกพร้อมกัน
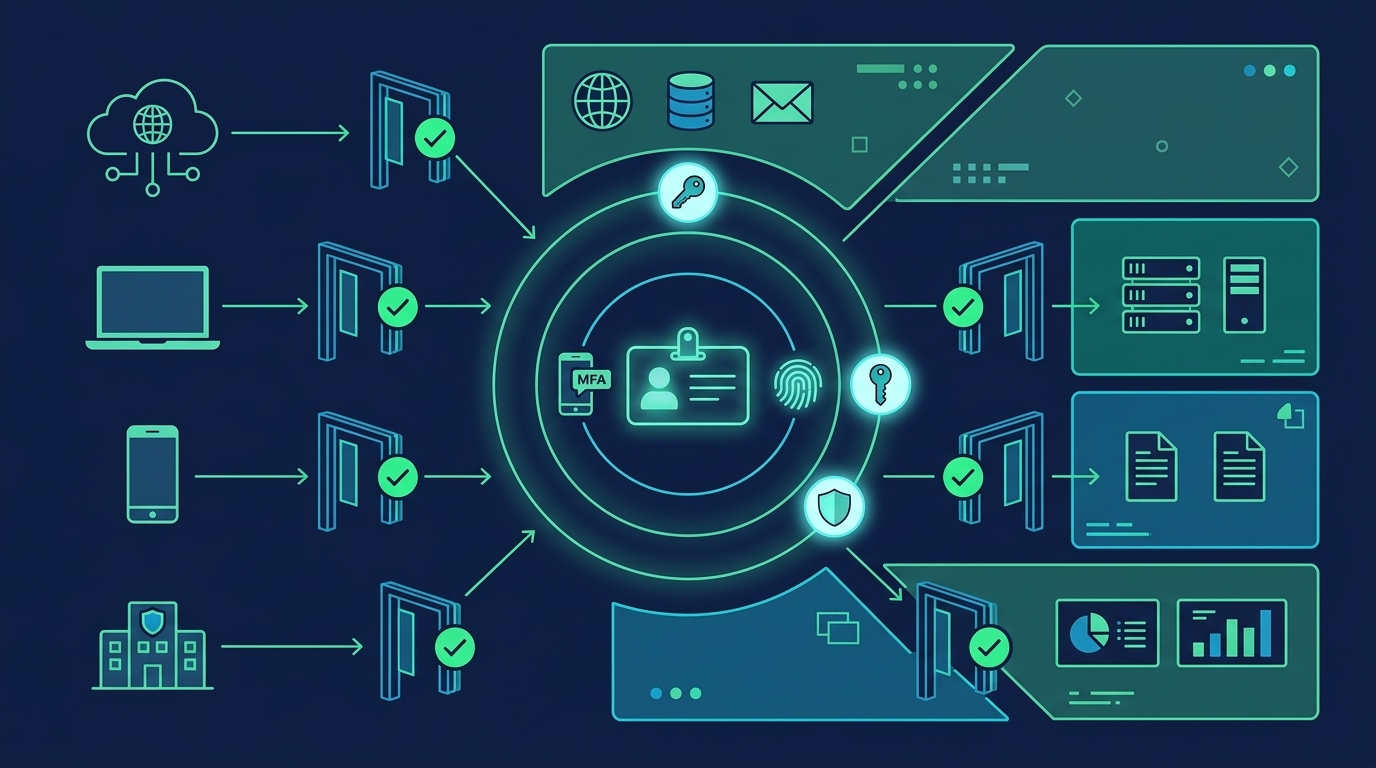
- Zero Trust ไม่ให้ความเชื่อถือเพียงเพราะอยู่ในเครือข่าย — ต้องตรวจ IAM, MFA, Least Privilege, Continuous Monitoring และ Segmentation
- AI & Automation ช่วยตรวจจับภัย จัดลำดับเหตุการณ์ งานเอกสารและ audit — แต่ต้องมีการควบคุมสิทธิ์ บันทึกกิจกรรม และให้มนุษย์เป็นผู้ตัดสินใจสุดท้าย
1. ยุคเริ่มต้น: เมื่อเครือข่ายภายในถูกมองว่าเชื่อถือได้
ในยุคแรกของระบบเครือข่ายคอมพิวเตอร์ องค์กรส่วนใหญ่มักออกแบบสถาปัตยกรรมโดยแยกเครือข่ายภายใน (Internal Network) ออกจากเครือข่ายภายนอก การเข้าถึงระบบถูกจำกัดอยู่ในพื้นที่และกลุ่มผู้ใช้งานที่องค์กรควบคุมได้ แนวคิดดังกล่าวทำให้เกิดรูปแบบการรักษาความปลอดภัยที่ให้ความสำคัญกับการป้องกันขอบเขตเครือข่าย หรือ Perimeter Security
อย่างไรก็ตาม การเชื่อถือเครือข่ายภายในไม่ได้หมายความว่าเครือข่ายนั้นปลอดภัยโดยสมบูรณ์ เพราะภัยคุกคามอาจเกิดจากบุคลากรภายใน เครื่องคอมพิวเตอร์ที่ติดมัลแวร์ หรือบัญชีผู้ใช้งานที่ถูกขโมยได้
เมื่ออินเทอร์เน็ตขยายตัวและระบบสารสนเทศเริ่มเชื่อมต่อกับเครือข่ายภายนอกมากขึ้น องค์กรจึงต้องเพิ่มกลไกป้องกันที่สำคัญ ได้แก่
ควบคุมและกรองทราฟฟิกเครือข่ายตามกฎที่กำหนด เพื่อจำกัดการเชื่อมต่อที่ไม่ได้รับอนุญาต
ป้องกัน ตรวจจับ และจัดการมัลแวร์บนเครื่องปลายทาง เช่น คอมพิวเตอร์และเซิร์ฟเวอร์ โดยพัฒนาจาก Antivirus แบบดั้งเดิมไปสู่ระบบ Endpoint Detection and Response (EDR) ในเวลาต่อมา
แปลงหมายเลข IP Address ระหว่างเครือข่าย โดยเฉพาะการใช้ Private IP ภายในองค์กรร่วมกับ Public IP สำหรับการเชื่อมต่ออินเทอร์เน็ต ช่วยลดความจำเป็นในการใช้ IPv4 สาธารณะจำนวนมาก และในบางรูปแบบช่วยไม่ให้เครื่องภายในถูกเข้าถึงโดยตรงจากภายนอก
ทั้งนี้ NAT ไม่ใช่กลไกป้องกันการโจมตีโดยตัวมันเอง องค์กรยังจำเป็นต้องใช้ Firewall การควบคุมสิทธิ์ และมาตรการรักษาความปลอดภัยอื่นร่วมด้วย
2. ยุคของการป้องกันแบบบูรณาการ: จาก Firewall สู่ Unified Threat Management
เมื่อภัยคุกคามทางไซเบอร์มีความหลากหลายและซับซ้อนขึ้น การพึ่งพาเครื่องมือป้องกันเพียงชนิดเดียวจึงไม่เพียงพอ องค์กรเริ่มนำระบบรักษาความปลอดภัยหลายประเภทมาทำงานร่วมกัน เพื่อเพิ่มความสามารถในการตรวจจับและตอบสนองต่อการโจมตี
เทคโนโลยีสำคัญในช่วงนี้ ได้แก่
ตรวจจับพฤติกรรมหรือรูปแบบทราฟฟิกที่บ่งชี้ถึงการโจมตี โดย IDS เน้นการตรวจจับและแจ้งเตือน ส่วน IPS สามารถป้องกันหรือบล็อกทราฟฟิกที่เข้าข่ายอันตรายได้
รวมความสามารถด้านความปลอดภัยหลายประเภทไว้ในอุปกรณ์หรือแพลตฟอร์มเดียว เช่น Firewall, IPS, Web Filtering และ Antivirus/Gateway Anti-malware
รวมข้อมูลการแจ้งเตือนและการบริหารจัดการจากระบบต่าง ๆ เพื่อให้ผู้ดูแลระบบสามารถมองเห็นสถานการณ์ด้านความปลอดภัยได้ครอบคลุมยิ่งขึ้น
การบูรณาการดังกล่าวช่วยลดความซับซ้อนในการดูแลระบบ และเพิ่มโอกาสในการตรวจพบภัยคุกคามที่เครื่องมือแต่ละตัวอาจตรวจไม่พบเมื่อทำงานแยกจากกัน
อย่างไรก็ตาม การรวมทุกอย่างไว้บนแพลตฟอร์มเดียวไม่ได้หมายความว่าจะปลอดภัยกว่าเสมอไป เพราะหากระบบหลักถูกโจมตีหรือเกิดความผิดพลาด ก็อาจส่งผลกระทบต่อกลไกป้องกันหลายส่วนพร้อมกันได้
3. จากการป้องกันขอบเขตสู่ Zero Trust
เมื่อองค์กรนำระบบ Cloud, Mobile Device, Remote Work และบริการดิจิทัลจากภายนอกมาใช้งานมากขึ้น ขอบเขตของเครือข่ายภายในแบบเดิมเริ่มไม่สามารถใช้เป็นหลักประกันความปลอดภัยได้อีกต่อไป
แนวคิด Zero Trust จึงเข้ามามีบทบาทสำคัญ โดยยึดหลักว่าไม่ควรให้ความเชื่อถือกับผู้ใช้งานหรืออุปกรณ์เพียงเพราะเชื่อมต่อมาจากเครือข่ายภายใน แต่ต้องตรวจสอบตัวตน สถานะของอุปกรณ์ สิทธิ์ที่ได้รับ และบริบทของการเข้าถึงตามความเหมาะสม
องค์ประกอบสำคัญ ได้แก่
บริหารจัดการตัวตนและสิทธิ์การเข้าถึง
เพิ่มการยืนยันตัวตนมากกว่าหนึ่งปัจจัย
ให้สิทธิ์เท่าที่จำเป็นต่อการปฏิบัติงาน
เฝ้าระวังและประเมินความเสี่ยงอย่างต่อเนื่อง
แบ่งเครือข่ายและระบบออกเป็นส่วน ๆ เพื่อลดผลกระทบหากเกิดการบุกรุก
Zero Trust ไม่ใช่ผลิตภัณฑ์ชิ้นเดียวที่ติดตั้งแล้วใช้งานได้ทันที แต่เป็นแนวทางการออกแบบและบริหารจัดการความปลอดภัยที่ต้องอาศัยเทคโนโลยี กระบวนการ และนโยบายที่สอดคล้องกัน
4. ความตึงเครียดระหว่างความปลอดภัยกับความสะดวกในการทำงาน
เมื่อระบบรักษาความปลอดภัยมีความรัดกุมมากขึ้น องค์กรจำเป็นต้องให้ความสำคัญกับทั้งการควบคุมความเสี่ยงและการบริหารจัดการกระบวนการทำงาน
มาตรฐาน ISO/IEC 27001 เป็นกรอบสำคัญสำหรับการจัดตั้งและปรับปรุงระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) โดยเน้นการประเมินความเสี่ยง การกำหนดมาตรการควบคุม การติดตามผล และการปรับปรุงอย่างต่อเนื่อง
การดำเนินงานตามแนวทางดังกล่าวช่วยให้องค์กรสามารถตรวจสอบย้อนหลังได้ว่าใครเข้าถึงข้อมูล ใครอนุมัติการดำเนินงาน และมีการควบคุมความเสี่ยงอย่างไร
อย่างไรก็ตาม หากออกแบบกระบวนการไม่เหมาะสม การควบคุมที่เพิ่มขึ้นอาจสร้างภาระงานและลดความคล่องตัวในการทำงาน เช่น
- การอนุมัติหลายขั้นตอนที่ซ้ำซ้อนหรือไม่สอดคล้องกับระดับความเสี่ยง
- การจัดทำเอกสารและรายงานด้วยมือจากข้อมูลที่มีอยู่แล้วในระบบ
- การตรวจสอบสิทธิ์หรือทบทวนรายการเดิมซ้ำโดยไม่มีระบบช่วยสนับสนุน
- การแจ้งเตือนจำนวนมากจนผู้ดูแลระบบแยกแยะเหตุการณ์สำคัญได้ยาก
ประเด็นสำคัญจึงไม่ใช่การเลือกระหว่างความปลอดภัยกับความสะดวก แต่เป็นการออกแบบระบบให้มีความปลอดภัยในระดับที่เหมาะสม โดยไม่สร้างขั้นตอนที่เกินความจำเป็น
ความปลอดภัยที่ดีไม่ควรเพิ่มภาระให้บุคลากรโดยไม่มีเหตุผล แต่ควรทำให้การปฏิบัติตามนโยบายเป็นส่วนหนึ่งของกระบวนการทำงานตามปกติ
5. AI และ Automation: เปลี่ยนความปลอดภัยจากงานที่ต้องทำด้วยมือสู่กระบวนการอัจฉริยะ
การนำ Artificial Intelligence (AI) และ Automation มาใช้ เป็นอีกก้าวสำคัญในการพัฒนาระบบความมั่นคงปลอดภัยไซเบอร์ โดยเฉพาะเมื่อองค์กรต้องจัดการข้อมูลจำนวนมาก เหตุการณ์ผิดปกติที่เกิดขึ้นตลอดเวลา และกระบวนการทำงานที่เกี่ยวข้องกับหลายระบบ
AI สามารถสนับสนุนงานด้านความปลอดภัยและการบริหารจัดการองค์กรได้หลายรูปแบบ เช่น
วิเคราะห์รูปแบบการใช้งานและพฤติกรรมที่ผิดปกติ เพื่อช่วยระบุความเสี่ยงที่อาจไม่สามารถตรวจพบได้ด้วยกฎแบบตายตัวเพียงอย่างเดียว ทั้งนี้ ผลการวิเคราะห์ยังต้องได้รับการประเมินเพื่อแยกแยะภัยคุกคามจริงออกจากพฤติกรรมปกติ
นำข้อมูลจาก Firewall, EDR, IDS/IPS และระบบ Log Management มาวิเคราะห์ร่วมกัน เพื่อช่วยจัดลำดับความสำคัญของเหตุการณ์ ลดการแจ้งเตือนซ้ำซ้อน และสนับสนุนการตอบสนองต่อเหตุการณ์ผ่านกระบวนการที่กำหนดไว้
ใช้ AI ร่วมกับระบบ Workflow เพื่อจัดหมวดหมู่เอกสาร สกัดข้อมูลจากแบบฟอร์ม ตรวจสอบความครบถ้วนของเอกสาร และส่งงานไปยังผู้รับผิดชอบตามเงื่อนไขที่กำหนด ช่วยลดการป้อนข้อมูลซ้ำและการประสานงานด้วยมือ
ช่วยรวบรวมหลักฐานจากระบบสารสนเทศ จัดทำรายงานเบื้องต้น ตรวจสอบความสอดคล้องระหว่างข้อมูล และเตรียมเอกสารสำหรับการตรวจประเมิน โดยยังต้องมีผู้รับผิดชอบตรวจสอบความถูกต้องและยืนยันผลลัพธ์
นำข้อมูลจากหลายแหล่งมาช่วยประเมินความเสี่ยงและจัดลำดับความสำคัญของงาน ทำให้องค์กรสามารถใช้ทรัพยากรบุคลากรไปกับประเด็นที่มีผลกระทบสูง แทนการใช้เวลาไปกับงานประจำที่สามารถทำให้เป็นระบบอัตโนมัติได้
อย่างไรก็ตาม AI ไม่ใช่คำตอบสำหรับทุกปัญหา เพราะระบบอาจวิเคราะห์ผิดพลาด สร้างข้อมูลที่ไม่ถูกต้อง หรือถูกโจมตีผ่านข้อมูลและคำสั่งที่เป็นอันตรายได้ การนำ AI มาใช้จึงต้องมีมาตรการควบคุมสิทธิ์ การปกป้องข้อมูล การบันทึกกิจกรรม และการกำกับดูแลโดยมนุษย์ตามระดับความเสี่ยง
โดยเฉพาะงานที่เกี่ยวข้องกับการอนุมัติสิทธิ์ การเปิดเผยข้อมูลสำคัญ หรือการเปลี่ยนแปลงระบบความปลอดภัย ควรกำหนดขอบเขตอำนาจของ AI ให้ชัดเจน และไม่ปล่อยให้ระบบดำเนินการที่มีผลกระทบสูงโดยปราศจากการควบคุมที่เหมาะสม
ความปลอดภัยที่ดีต้องทำงานร่วมกับคน ไม่ใช่เพิ่มภาระให้คน
วิวัฒนาการของ Cybersecurity แสดงให้เห็นถึงการเปลี่ยนแปลงจากการป้องกันเครือข่ายภายใน ไปสู่การบูรณาการระบบรักษาความปลอดภัย การตรวจสอบการเข้าถึงอย่างต่อเนื่อง และการใช้ข้อมูลเพื่อประเมินความเสี่ยงในภาพรวม
ในยุคดิจิทัลที่องค์กรต้องรักษาสมดุลระหว่างความปลอดภัย ประสิทธิภาพ และความคล่องตัว AI และ Automation สามารถเข้ามาช่วยลดงานซ้ำซ้อน ลดความผิดพลาดจากกระบวนการทำงานด้วยมือ และเพิ่มความสามารถในการตรวจสอบย้อนหลังได้ แต่เป้าหมายที่แท้จริงไม่ใช่การนำ AI เข้ามาแทนที่ทุกขั้นตอน หรือทำให้ทุกอย่างเป็นอัตโนมัติโดยไม่มีข้อจำกัด หากเป็นการออกแบบระบบที่นำเทคโนโลยีมาเสริมการทำงานของบุคลากร พร้อมรักษาหลักการด้านความปลอดภัย ความรับผิดชอบ และความสามารถในการตรวจสอบได้
องค์กรที่มีความมั่นคงปลอดภัยอย่างยั่งยืน จึงไม่ใช่องค์กรที่มีเครื่องมือป้องกันมากที่สุด แต่เป็นองค์กรที่สามารถผสานเทคโนโลยี กระบวนการ และบุคลากรเข้าด้วยกัน เพื่อให้ความปลอดภัยเป็นส่วนหนึ่งของการทำงานที่มีประสิทธิภาพ ไม่ใช่อุปสรรคต่อการทำงาน
Supakiat L. เขียนจากงานจริงของทีมวิศวกร BKV และจะเขียนบทความใหม่ลงบอร์ดองค์ความรู้เรื่อย ๆ
พร้อมทบทวนความปลอดภัยขององค์กรหรือยัง?
ตั้งแต่วางระบบ Firewall/UTM, ขยับสู่ Zero Trust ด้วย IAM & MFA, เตรียม ISO/IEC 27001 ไปจนถึงใช้ AI ช่วยงาน SecOps — เราตอบกลับภายในเวลาทำการ